標的型攻撃の巧妙な手口と被害の真相|2026年最新の防御策を徹底解剖
取引先を装った1通のメール、正規ツールを悪用した侵入、そして数カ月にわたる潜伏工作――特定の組織から機密情報や身代金を奪い取る「標的型攻撃」は、防壁を固めた大企業だけでなくサプライチェーン全体を揺るがす深刻な脅威へと変貌を遂げています。従来の境界型セキュリティや一般的なウイルス対策ソフトでは検知できない巧妙な手口が常態化し、被害に遭ったことすら長期間気づけないケースが後を絶ちません。
攻撃者はなぜあなたの会社を特定して狙いを定めるのか、そして侵入を許した組織の内部では一体何が起きているのか。2026年の最新セキュリティ脅威を踏まえ、現場で何が起きているのかという実態と、被害を食い止めるための具体的な防衛シナリオを徹底取材しました。
📌 【この記事の重要ポイントまとめ】
- 要点1:標的型攻撃は「無差別型」と異なり、周到な事前調査と正規権限の悪用によって境界防御を無力化する。
- 要点2:取引先や子会社を経由するサプライチェーン攻撃が急増しており、中小企業が最大の足がかりにされている。
- 要点3:侵入を100%防ぐことは不可能な前提に立ち、EDR導入や初動対応体制を固める「早期検知・封じ込め」が必須となる。
【真相究明】なぜ特定の企業が狙われるのか?標的型攻撃の手口と被害事例の裏側
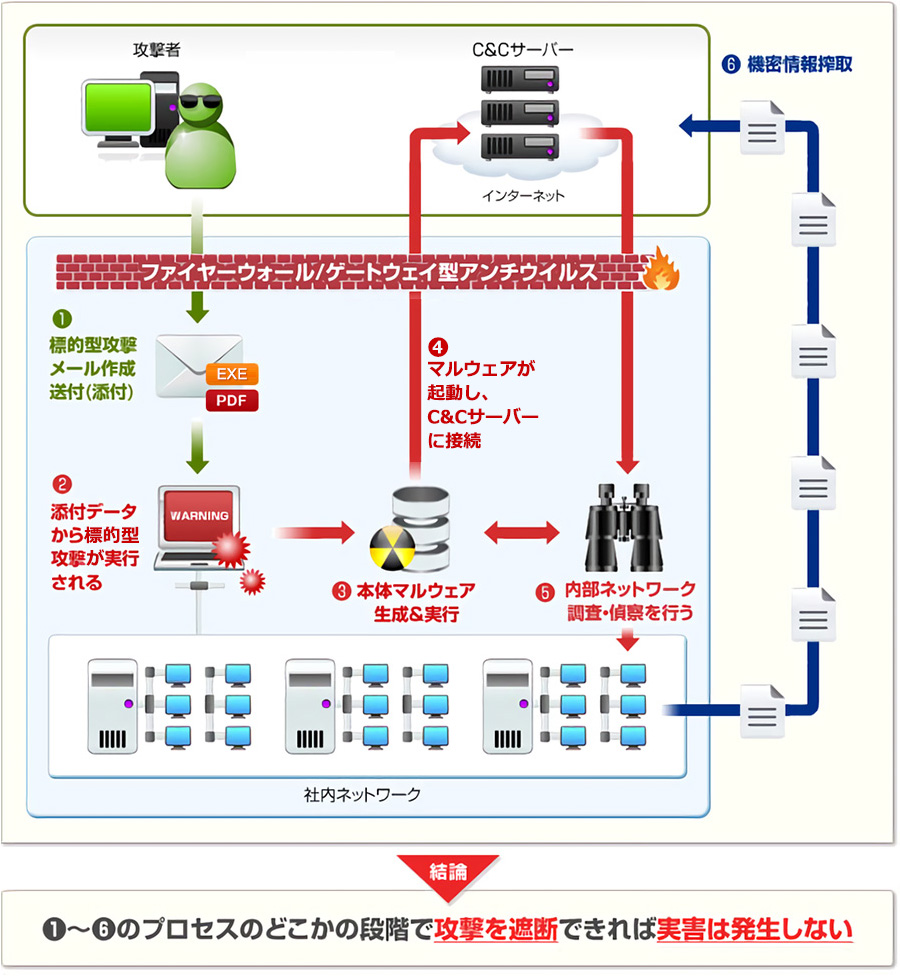
無差別にマルウェアをばらまく従来のサイバー犯罪とは一線を画し、標的型攻撃(APT攻撃)は明確な意図を持って特定の組織を標的に定めます。目的は国家主導のサイバースパイによる知的財産の窃取、重要インフラの機能停止、あるいは二重脅迫型ランサムウェアを用いた巨額の身代金要求です。
攻撃者は数週間から数カ月をかけて標的組織の組織図、取引関係、使用しているクラウドサービス、役員の行動パターンまで徹底的にリサーチします。この入念な事前準備こそが、標的型攻撃の最新事例において共通する特徴です。
ある国内大手製造業のインシデントでは、本社の強固なファイアウォールを直接狙うのではなく、海外子会社のVPN機器の未修正脆弱性を突いて侵入。社内ネットワークを横展開(ラテラルムーブメント)しながら管理者権限を奪取し、最終的に本社の設計データを抜き取る情報漏洩の真相と経緯が明らかになりました。自社単体のセキュリティがいかに強固であっても、グループ企業や取引先の弱点を踏み台にされるリスクが浮き彫りになっています。
【手口の解剖】標的型メール攻撃とソーシャルエンジニアリングの進化
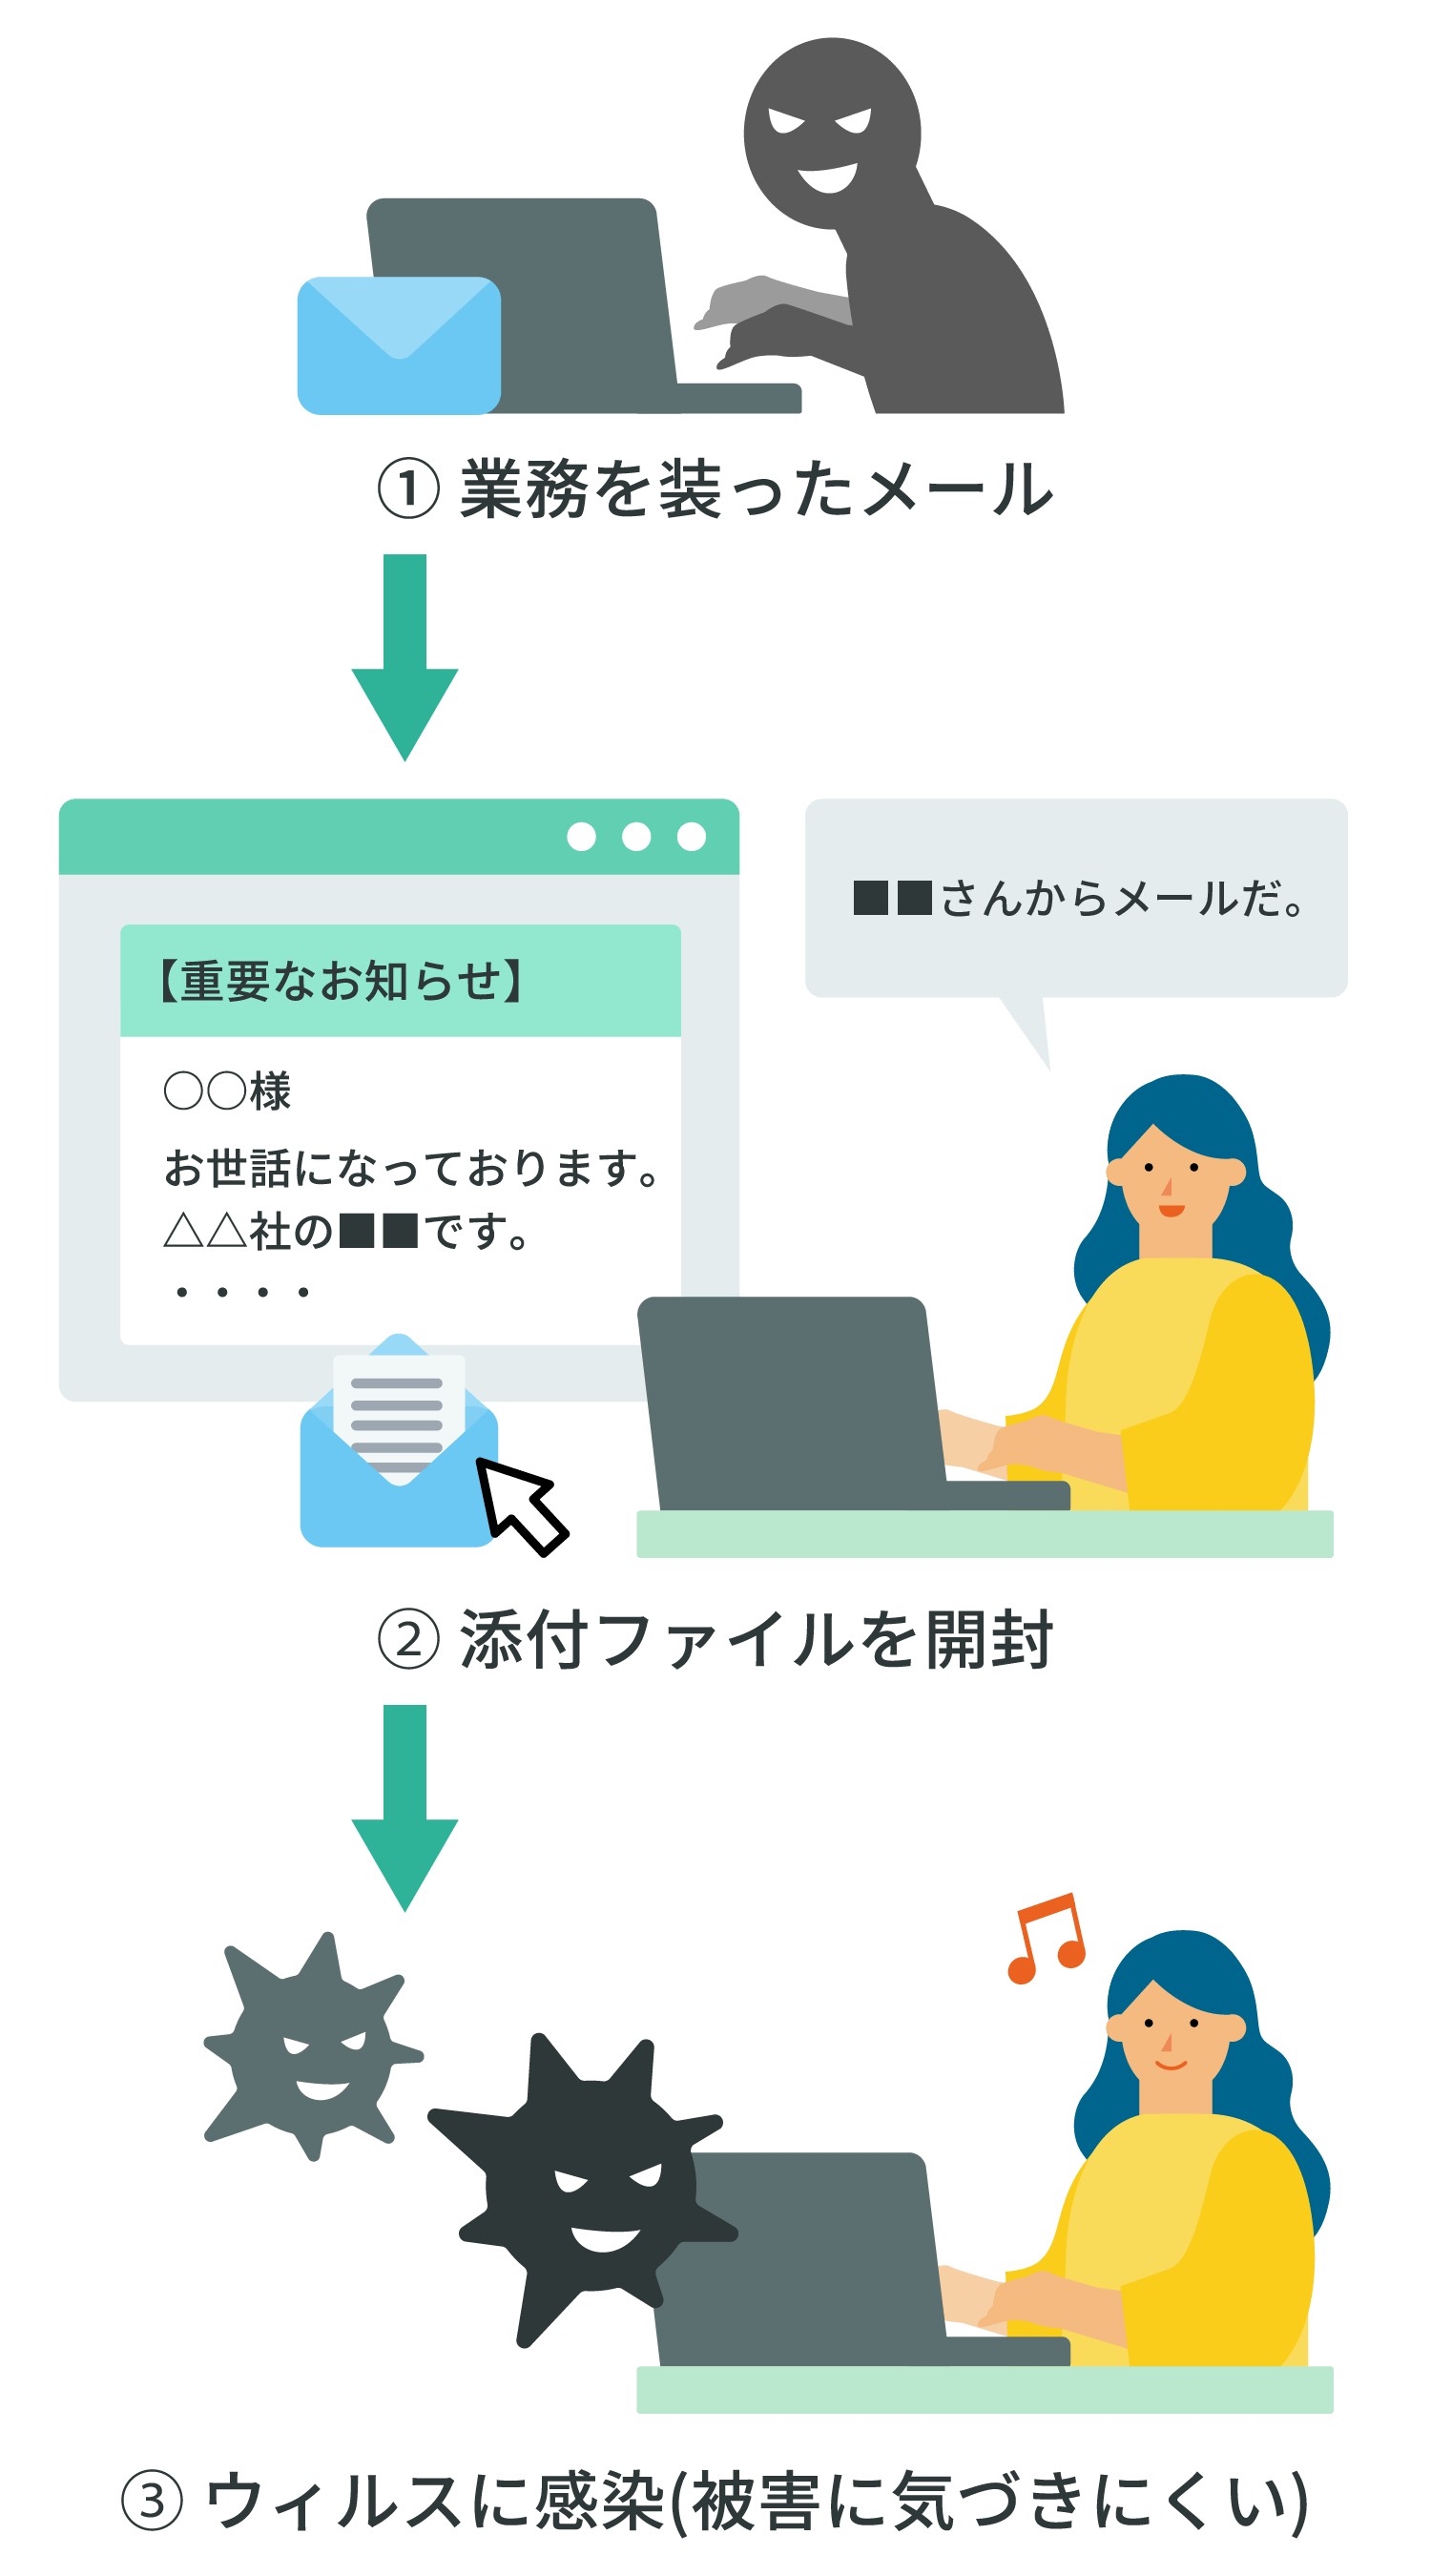
初期潜入の起点として今なお猛威を振るっているのが標的型メール攻撃です。かつての不自然な日本語メールとは異なり、生成AIの悪用によって自然なビジネス文面が生成されるだけでなく、実際の業務連絡スレッドに割り込む「リプライハイジャック」の手口が急増しています。
攻撃者は公開情報やSNSから社員の役職、進行中のプロジェクトを把握し、巧妙なソーシャルエンジニアリングの手口を仕掛けてきます。「請求書の再送について」「緊急セキュリティアップデートのお願い」といった件名で開封を促し、添付された悪意あるファイルやフィッシングサイトへのリンクを踏ませます。
現場で求められる不審メール見分け方の基準も変化しています。送信元アドレスのドメイン偽装(タイポスクワッティング)や、差出人表示名と実アドレスの不一致、普段と異なる拡張子(.isoやパスワード付きzip)の添付有無などを機械的かつ視覚的に検証するフローが欠かせません。
さらに、メールから侵入したマルウェアが認証情報を窃取し、二重脅迫を行うランサムウェア感染経路へと直結する事例が日常化しています。端末を暗号化するだけでなく、機密データを外部へ持ち出した上で「公表されたくなければ身代金を支払え」と脅迫する手口が主流です。
【データ比較】標的型サイバー攻撃の脅威レベルと対策コストの実態
IPA標的型サイバー攻撃に関する報告書や各種セキュリティベンダーの公表データを基に、攻撃の実態と対策の有効性を比較検証しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 潜伏期間(Dwell Time) | 中央値 10〜16日(最長事例では200日以上) | 即時検知(理想) | 侵入初期の横展開フェーズで検知できない場合、被害規模が指数関数的に拡大する。 |
| 初期侵入経路の割合 | VPN・公開サーバの脆弱性:48% 標的型メール・認証情報奪取:42% | メール経由が主流(従来認識) | 境界機器の脆弱性とID管理の不備が二大侵入経路となっており、両面での防御が不可欠。 |
| EDR導入による封じ込め時間 | 平均対応時間を約70%短縮(数時間以内に隔離) | 手動調査で数日〜数週間 | EDR導入効果は侵入後の被害極小化において決定的な差を生む投資となる。 |
| インシデント平均復旧コスト | 中小規模:3,000万〜8,000万円 大企業:2億円以上 | 年間セキュリティ予算内 | 事後対応費用は平時のセキュリティ対策投資を大幅に上回るため、予防的投資が合理的。 |
【実態検証】利用者の生の声と現場目線で見えたリアル
セキュリティ担当者や現場のシステム管理者が直面している最大の摩擦は、「業務の利便性」と「防御の厳格さ」の板挟みです。社内取材やコミュニティ調査で見えてきた現場の本音には、教科書通りの対策では防ぎきれないリアルな課題が潜んでいます。
「月1回の標的型メール訓練を実施しても、繁忙期に届いた本物の取引先からの偽装メールには引っかかってしまう」「セキュリティログが1日数十万件出力され、少人数の情シス部門ではアラートの精査が追いつかない」といった悲鳴が目立ちます。アラート疲れによる見落としこそが、APT攻撃の手口が長期間潜伏できる温床となっています。
また、業務委託先や小規模サプライヤーにおけるセキュリティ格差も深刻です。大企業側がいくら強固な認証基盤を敷いていても、接続を許可している外部ベンダーの端末がマルウェアに感染し、そこから特権IDを窃取されるサプライチェーン攻撃が後を絶ちません。自社完結の対策だけでは限界があるという現実が、現場の大きな負担となっています。
一般に知られていない盲点とネットの誤解
「自社には盗まれるような機密データはないから標的型攻撃には無関係だ」という認識は、現在の脅威環境においては致命的な誤解です。攻撃者は標的そのものだけでなく、大企業へ侵入するための「踏み台」として中堅・中小企業を意図的に狙います。
もうひとつの誤解は、「高機能なウイルス対策ソフトを入れているから安全」という過信です。最新の標的型攻撃は、OS標準のPowerShellや管理ツールを悪用する「環境寄生型(LotL:Living off the Land)」と呼ばれる手法を用います。実行ファイル(.exe)を新たにダウンロードさせず、正規のコマンドで攻撃を進行させるため、シグネチャ型のアンチウイルスソフトでは検知アラートすら上がりません。
「怪しいファイルを開かなければ大丈夫」という前提も崩れています。ブラウザのゼロデイ脆弱性を悪用し、正規サイトを改ざんして閲覧しただけで感染させる水飲み場攻撃(Watering Hole Attack)など、ユーザーの過失がなくても侵入を許す手口が確立されています。
【2026年最新】標的型攻撃対策ソリューションの選定基準と防御戦略
2026年最新セキュリティ動向において、防御モデルは「境界型防御」から「ゼロトラスト(何も信頼しない)」と「レジリエンス(侵入前提の回復力)」へと完全にシフトしました。未知の脅威を遮断し、万一の侵入時にも即座に隔離を行う多層防御の構築が求められます。
具体的な標的型攻撃対策ソリューションとしては、エンドポイントの挙動を常時監視・分析するEDR(Endpoint Detection and Response)およびネットワーク全体のログを相関分析するXDRの導入が標準となっています。これに加えて、外部の専門アナリストが24時間365日体制で監視を代行するMDR(Managed Detection and Response)サービスの活用が、運用リソース不足に悩む企業にとって現実解です。
【プロの結論】導入を急ぐべき企業・見送るべき企業の条件
高度なセキュリティソリューションの導入にあたっては、自社の体制とリスクに見合った選定が不可欠です。
【今すぐ本格導入を急ぐべき企業】
- 大手企業のサプライチェーンに組み込まれており、取引先データの取り扱いが多い企業
- 独自の知的財産・特許技術・個人情報を多数保持している組織
- テレワークやクラウド環境の利用が進み、社外からのアクセス経路が多岐にわたる企業
- セキュリティ専任担当者が不在、または1〜2名の兼任体制で運用している企業(MDRの併用が必須)
【高額な単一ツールの導入を慎重に検討すべき企業】
- 社内のIT資産台帳やアカウント管理(退職者アカウントの削除など)の基本運用が未整備の企業(高機能ツールを入れても形骸化するため、まずは衛生管理が先決)
- アラート対応の初動フローやエスカレーション先が社内で定義されていない組織
【標的型攻撃】に関するよくある質問(FAQ)
Q1:標的型攻撃と一般的なサイバー攻撃(無差別攻撃)の決定的な違いは何ですか?
A1:最大の相違点は「対象の限定性」と「執着度」です。無差別攻撃は不特定多数に同一の手口をばらまき、引っかかった相手から金銭等を奪いますが、標的型攻撃は特定の組織を狙い、目的を達成するまで数カ月以上かけて偵察、侵入、権限奪取、データ窃取を段階的に行います。
Q2:不審なメールの添付ファイルを開いてしまった場合、最初に何をすべきですか?
A2:直ちに該当端末のネットワーク接続(有線LANケーブルの抜線、Wi-Fiのオフ)を切断してください。その後、端末の電源を切らずに社内のセキュリティ管理者または情シス部門へ速やかに報告します。電源を切るとメモリ上に残されたマルウェアの痕跡データが消失し、フォレンジック調査が困難になるためです。
Q3:EDRを導入すれば、標的型メール攻撃は完全に防げますか?
A3:EDRは「侵入を未然に防ぐツール」ではなく「侵入後の異常な挙動を素早く検知・隔離する仕組み」です。そのため、メールの着信や開封そのものを防ぐわけではありませんが、端末内で悪意あるスクリプトが動作した瞬間に自動隔離し、社内全体への感染拡大を阻止する極めて重要な役割を果たします。
まとめ:今後の動向と失敗しないための判断基準
標的型攻撃は技術的なハッキングにとどまらず、人間の心理的隙や組織構造の死角を突く高度なインテリジェンス活動です。「100%侵入を防ぐ」という従来のセキュリティ思想から脱却し、「侵入されることを前提に、いかに数時間以内に検知して封じ込めるか」という体制構築が組織の事業継続性を左右します。
多額の予算を投じてツールを導入する前に、まずはアカウントの多要素認証(MFA)の徹底、OSやネットワーク機器の脆弱性パッチ適用の迅速化、そして万一のインシデント発生時に誰がどの判断を下すかという「初動対応計画」の策定から着手してください。脅威の構造を正しく理解し、現実的な多層防御を敷くことが組織を守る最善の防壁となります。 (出典: 標的 型 攻撃(Yahoo!ニュース))

毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。